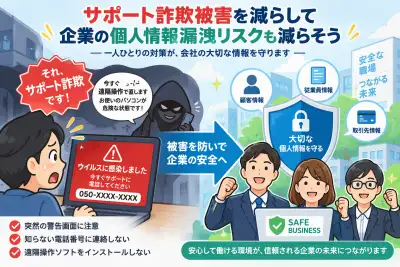
サポート詐欺被害を減らして企業の個人情報漏洩リスクも減らそう。
詐欺広告はおそらく減少傾向ではあるものの、相変わらず健在で、サポート詐欺などの詐欺の業者は、大量に詐欺広告を出稿しくなった反面、ウェブ管理者のスキ?を見つけてブロックされないように巧妙に露出するなどにシフトしているように見えます。
今までとは違うデザインでパッと見ですぐわかりにくい、アクセスが増える時間帯を狙って露出するなどのように考察しています。
今回は、サポート詐欺が減る事が、企業の個人情報の漏洩リスクも下げるのではないか? と言う考察のもとで書いてみる事にしました。今回は企業の関係者の方にもおすすめかも?しれません。
サポート詐欺広告を放置すると、企業の顧客情報流出にも繋がる恐れがある。
サポート詐欺は、被害者がただ単に金銭を盗まれるだけではなく、危機感を強く煽り被害者を画面の前から移動などさせ、ID,パスワード,クッキー(Cookie)を含むブラウザ情報やPC内のドキュメント類をごっそり盗む行為を行うケースもあります。
もし被害者が、企業の幹部や大手サイトの管理者だったら、現在流行ってる大量の個人情報の流出に繋がるリスクがあるのは、言わずもがなです。(ただし、企業は口が裂けても、具体的にサポート詐欺によって起きたとは言わないでしょう。それを告知する義務もないし、告知する事で被る社会的な信頼やブランド価値の失墜のほうが遥かに大きいからです)
クッキーが盗まれると二段階認証もSKIPし企業等のサイトへのログインを許してしまいます。詐欺師によるリモートデスクトップからは企業情報漏えい の最大の原因になっているランサムウェアに感染させられる恐れもあります。
仮に、サポート詐欺の被害にあう中で、1%が企業の責任者だとすると、100人被害者がいれば1人は相当する事になります。サポート詐欺被害者は分母が大きいので、決して、可能性が無いような絵空事の話とする事ができないと考えます。
と言う事で、当サイトでは広告の収益を減らしでも、徹底的にブロックし全てGoogleに通知するようにしてきています。(因みに、当サイトでは詐欺広告のクリック率の確認では”0”以外見て無いので、詐欺広告は表示があったのみで実際はおそらく殆どクリックされてない。大多数がリテラシーの高いユーザーと言う事になる)
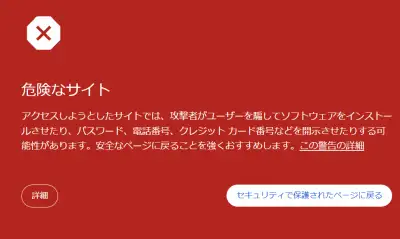
Googleも危険性を把握されたら、詐欺サイト、特にフィッシングサイトは即座にChromeがブロックするので、被害者が減る可能性が高まります。
地道で時間のかかる作業ですが、ここ半年程度行ってみて、因果関係は不明ですが、フィッシング詐欺の広告は滅多に見なくなるほど大幅に減ったと思うし、サポート詐欺広告もかなり減ったと思います。
仮に、このサポート詐欺を発端とする個人情報の流出がそこそこあったのなら、もしかしたら個人情報流出の被害が減少するかも?しれません。
なので、詐欺広告に十分に免疫と認識がある方などなら、普通にChromeなどの安全なブラウザで広告をクリックしてアクセスした際に詐欺サイトであったなら、広告横の3点リーダー(ケバブメニュー)から、フィードバックをする事で、被害防止に貢献できる可能性があると考えます。
サポート詐欺に騙されないように、免疫をつけておこう。リスク対策に専用の安いPCを使おう。
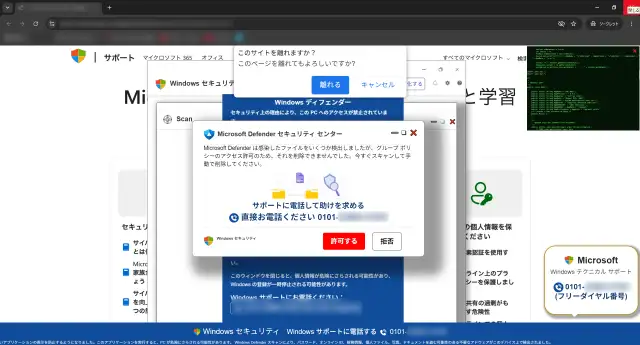
サポート詐欺は、Chromeなどのブラウザを最新の状態にしてウェブサイトを閲覧しておけば、大体がOKなんですが、責任感や倫理観のある人ほど? PCのブラウザでウェブサイトにアクセスしないのが安全と思ってたりすれば、ブラウザをアップデートしてなくてひっかかるリスクが上がるように思われます。
広告も、大体が「次」みたいな高齢者が思わずクリックしてしまいそうな読みやすく大きな文字ですが、滅多に利用しない人だと、広告ではなくコンテンツの一部と勘違いしてクリックするでしょう。
なので、サポート詐欺に引っかからないためには、実際のサポート詐欺の動画を見て、免疫をつけて、これはそもそもが詐欺でウィルスなどでは無いと言う事を認識する事が近道です。
或いは、いかがわしいサイトなどをアクセスするのにITリテラシーが低くて怖がるようならば、完全に専用のPCを用意してそれのみを使うようにすればいいでしょう。中古ならPC本体は2〜3万円も出せばOKです。もしウィルスに感染したと警告が出たとしてもそんなに惜しい金額ではありません。
もしあなたが、企業の重役やウェブ管理の権限を委ねられ、その情報がPCに保存されてる者ならば、たったそれだけで、あなたもあなたの企業もあなたの会社の顧客も安全に守られます。凄く安い買い物だと思いませんか?
先日の大騒動になったNTTの情報流出にしても、ハッカーによるサーバーへの攻撃ではなく、オンライン面接での偽の求職者による、遠隔操作用マルウェア(RAT)が面接官のPCに感染された事で起きたものですが、もしNTTが面接専用の社内ネットワークから完全に隔離された感染しても問題無いPCを面接官に与えておけば、問題が起きなかった事は容易に想像できると思います。
最後に
企業の個人情報の流出は、技術力のある悪質なハッカーによるサーバーへの攻撃のみに焦点が当てられていますが、数は少ないのかもしれないけど、それだけでは無いのでは? と以前から思ってます。
私は、そもそも自分のサイトへアクセスされる方々に不快な印象を与える詐欺広告をブロックする為に広告の管理画面を地味にチェックする事からはじめたんですが、色々と調べ、彼らの犯罪心理、行動パターンなどから、完全にビジネスと考え、金になる事ならなんでもやる姿勢から、得た情報に価値があって高額で売れるならダークウェブなどに流す筈で、こういうリスクもあるだろうと考えるようになりました。しないと考えるほうが不自然です。
GMOの事件の犯人にしても今も捕まってませんが、おそらく捕まり難い安全圏にいるんでしょうが、手口内容が案外稚拙などからして、リモート詐欺犯罪者に近いほうの人なのかも?とも思います。過去の日本語メッセージも今はAIに学習させておけば済む時代で日本人である必然性もありませんから、要求した金額からして最初から一攫千金を狙っての犯行ではないかな?と思います。
なので、もし、リモート詐欺同様に外国人による犯罪ならば、底辺の我々一般ユーザーからも日本はカモにされにくい、ターゲットにしにくいめんどくさい国であるように、皆が意識して無暗に恐れず何が危険かの知見を高め、自分でリスクを判断して変えて行く事で、日本のウェブのセキュリティのボトムアップに貢献できるのではないかな?と思ったりしています。
無料サイト集 Kooss (run)記
本日のお勧めページ一覧。※以下は編集室外のwww.kooss.com全体の内部リンク(編集室の上位ページ)です。
-
今日の運勢・今日の占い
今日の運勢の無料占いリンク集。テレビやラジオの人気の今日の占いや今日の運勢をわかりやすく大量にまとめて掲載。当たる今日の運勢も見つけやすい。総登録数250件
-
明日の運勢・明日の占い
明日の運勢無料占いリンク集。登録不要,完全無料で明日の運勢がすぐわかる、わかりやすくまとめた便利な一覧。あなたに適した当たる明日の運勢も探し易い。明日になる前に早く更新する今日の運勢も。総登録数81件
-
今週の運勢 当たる今週の占い
当たる今週の運勢も見つけやすい無料占いリンク集。今週1週間や今週毎日7日分の全体運,恋愛運,金運,健康運などの運勢の人気無料占いをまとめ、最新,おすすめ順で一覧掲載。総登録数212件
-
今月の運勢 当たる今月の占い
今月の運勢無料占いリンク集。月間,前半,後半など今月の運勢の無料占いを大量にわかり易くまとめ、最新,おすすめ順で一覧掲載、人気や当たる今月の運勢も探し易い。総登録数439件
-
無料占い ズバリ当たる占い
無料でもよく当たると思われる占い 恋愛占い,相性占い,性格診断,運勢、今日の占い明日の運勢など、無料占い総合リンク集。
日付順記事 部分一覧
- 2026.11.08: サポート詐欺被害を減らして企業の個人情報漏洩リスクも減らそう。
- 2026.09.18: AIは最安値検索に使えるのか? 1万円台の4K液晶モニターを見つける事ができるのか調べてみた。
- 2026.09.18: 昔の自分に言いたい事。
- 2026.09.16: 老化とは? 老化を実感して理解した老化を考察
- 2026.09.03: サポート詐欺被害額予想。実際のサポート詐欺画面。サポート詐欺が減る理由など
- 2026.08.27: Adsenseの詐欺広告、最近のもの一覧。次へ,年金,今すぐセールなど
- 2026.08.14: 神戸と姫路の比較。道路,歩道,JRの駅,駅周辺,商店街,夜の繁華街など
- 2026.08.09: AIは写真の場所や写真の商品を調べるのが本当に得意なのか?
- 2026.08.08: 高齢者世帯の自宅リフォームの前に、格安中古物件探しのススメ
- 2026.08.02: Adsenseでのサポート詐欺広告の効率的なブロック方法やサポート詐欺への考察
- 2026.07.29: 姫路の中古2世帯住宅に住むまでに学んだ、中古物件探しに関する話